
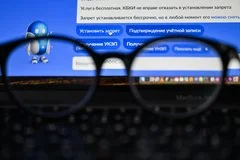
Российские пользователи государственных цифровых сервисов столкнулись с новой изощренной схемой телефонного мошенничества. Злоумышленники используют психологическое давление, представляясь сотрудниками МФЦ, поликлиник или технической поддержки. Их главная цель — убедить человека в необходимости срочного обновления приложений «Госуслуги» или ЕМИАС.
Механика обмана предельно проста, но эффективна. После звонка жертве присылают ссылку через СМС или мессенджер, утверждая, что без обновления доступ к важным услугам будет немедленно заблокирован. Переход по такой ссылке приводит к загрузке вируса, который получает полный контроль над мобильным устройством пользователя.
Аферисты проявляют поразительную изобретательность в выборе ролей. Они могут выдавать себя за операторов регистратуры, специалистов ведомств или даже высокопоставленных чиновников. Главная задача преступников — заставить человека поверить в легитимность звонка и не прекращать разговор до завершения манипуляции.
«Могут назваться хоть губернатором, — предупреждает IT-эксперт Александр Токаренко. — Полицейский, ФСБ, Следственный комитет… Мне звонил старший лейтенант Следственного комитета. А в Следственном комитете звания звучат иначе — лейтенант юстиции, капитан юстиции и так далее».
Последствия использования подобных вредоносных программ могут быть катастрофическими для личных финансов и персональных данных. Получив доступ к смартфону, хакеры могут перехватывать коды подтверждения, управлять банковскими приложениями и красть конфиденциальную информацию. Это ставит под удар не только деньги, но и цифровую личность гражданина.
Важно понимать, что официальные государственные структуры никогда не требуют обновления приложений через ссылки в СМС или мессенджерах. Все обновления должны производиться исключительно через официальные магазины приложений, такие как App Store или Google Play, либо через официальные сайты ведомств.
Комментарии (0)