
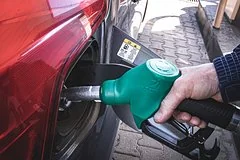
В Подмосковье завершилось судебное разбирательство по делу о крупном хищении топлива, совершенном с помощью цифровых технологий. Молодой человек из Балашихи использовал уязвимость в системе оплаты каршеринга для личного обогащения. Его преступная схема была направлена на систематическое использование ресурсов транспортной компании.
Злоумышленник получил доступ к специализированному боту в мессенджере через своих знакомых. Это приложение позволяло ему инициировать оплату топлива на АЗС, выдавая запросы за легитимные заправки автомобилей каршеринга. Таким образом, он маскировал свои действия под стандартные операционные процессы компании.
Следствие установило, что преступник совершил более сорока заправок, пользуясь чужим счетом. Общая сумма нанесенного ущерба составила 514 тысяч рублей, что стало серьезным ударом по бюджету сервиса. Каждая транзакция была тщательно замаскирована под обычную эксплуатацию транспортного средства.
«Суд признал подсудимого виновным в совершении преступления и приговорил его к двум с половиной годам лишения свободы условно»,
Данный инцидент подчеркивает растущую угрозу киберпреступности в сфере шеринговой экономики. Использование мессенджеров для управления корпоративными финансами требует внедрения более строгих протоколов безопасности. Подобные махинации могут нанести колоссальный урон не только одной компании, но и всей отрасли.
Ранее в регионе уже фиксировались подобные случаи мошенничества, включая финансовые махинации в строительном секторе. Правоохранительные органы усиливают контроль за цифровыми сервисами, предоставляющими доступ к платежным инструментам. Безопасность данных становится приоритетной задачей для всех участников рынка.
Комментарии (0)